

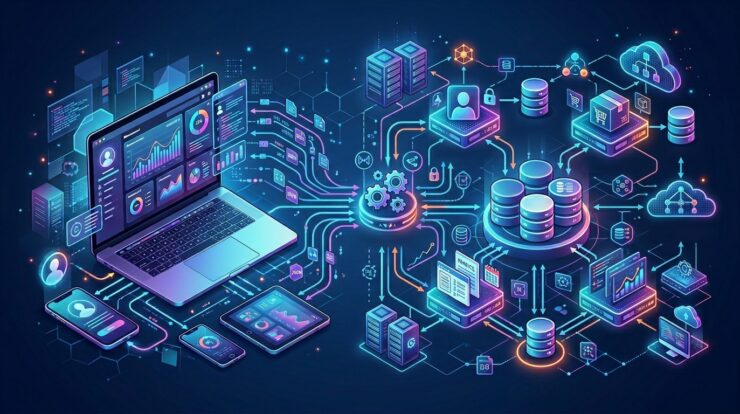
Dalam dunia pengembangan perangkat lunak modern, REST API (Representational State Transfer Application Programming Interface) adalah tulang punggung hampir setiap aplikasi. Mulai dari aplikasi mobile, web frontend, hingga integrasi antar layanan mikro (microservices), semuanya bergantung pada API. Namun, mendesain REST API yang hanya “bekerja” saja tidak cukup. Sebagai developer, kita perlu membangun API yang mudah dikembangkan, dipahami, diskalakan, dan yang terpenting, tidak menjadi sumber penderitaan di kemudian hari.
Seringkali, API dirancang tanpa visi jangka panjang. Akibatnya, setiap penambahan fitur kecil bisa menjadi tantangan besar, perubahan kecil merusak klien yang sudah ada, atau performanya menurun drastis seiring pertumbuhan pengguna. Ini adalah masalah umum yang dihadapi banyak tim developer. Artikel ini akan membahas prinsip-prinsip dan praktik terbaik untuk mendesain REST API yang tidak hanya berfungsi, tetapi juga tangguh, mudah dikelola, dan siap menghadapi evolusi kebutuhan di masa depan.
Mengapa Desain API yang Baik Sangat Penting?
Sebelum kita menyelami detail teknis, mari kita pahami mengapa investasi waktu dan upaya dalam desain API itu krusial:
- Skalabilitas Jangka Panjang: API yang terstruktur dengan baik lebih mudah di-scale karena komponen-komponennya terpisah dan jelas tanggung jawabnya.
- Maintainability (Kemudahan Pemeliharaan): API yang bersih dan konsisten lebih mudah dipahami oleh developer baru, mengurangi waktu debug, dan mempermudah perbaikan bug atau penambahan fitur.
- Pengalaman Developer yang Baik: Developer yang mengonsumsi API Anda (internal maupun eksternal) akan lebih produktif jika API mudah digunakan, didokumentasikan dengan baik, dan berperilaku prediktif.
- Stabilitas dan Keandalan: Desain yang solid meminimalkan risiko bug, inkonsistensi data, dan kegagalan sistem.
- Fleksibilitas: API yang dirancang dengan baik lebih mudah beradaptasi dengan perubahan kebutuhan bisnis atau teknologi tanpa memerlukan perombakan besar.
Prinsip Dasar Desain REST API yang Kuat
REST API didasarkan pada serangkaian prinsip arsitektur yang dikenal sebagai batasan REST. Memahami prinsip-prinsip ini adalah kunci untuk membangun API yang benar-benar RESTful:
1. Statelessness (Tanpa Status)
Setiap permintaan dari klien ke server harus berisi semua informasi yang dibutuhkan server untuk memahami permintaan tersebut. Server tidak boleh menyimpan konteks sesi klien di antara permintaan. Ini berarti setiap permintaan bisa ditangani secara independen.
- Manfaat: Meningkatkan skalabilitas karena server tidak perlu khawatir tentang status klien; permintaan dapat didistribusikan ke server mana pun dalam cluster.
- Praktik: Jangan gunakan sesi berbasis server. Gunakan token (misalnya JWT) untuk autentikasi yang dapat diverifikasi pada setiap permintaan.
2. Client-Server Separation (Pemisahan Klien-Server)
Klien dan server harus dikembangkan secara independen. Klien tidak perlu tahu tentang logika bisnis di server, dan server tidak perlu tahu tentang UI klien. Ini memungkinkan klien dan server untuk berevolusi secara terpisah.
- Manfaat: Fleksibilitas pengembangan, peningkatan portabilitas klien, dan skalabilitas server yang lebih baik.
- Praktik: Hindari asumsi tentang cara klien akan menggunakan data yang dikembalikan. Berikan data mentah yang relevan dan biarkan klien menentukannya.
3. Cacheability (Dapat Di-cache)
Respon dari server harus secara implisit atau eksplisit menyatakan apakah data tersebut dapat di-cache dan berapa lama. Ini membantu meningkatkan performa dan efisiensi jaringan.
- Manfaat: Mengurangi beban server, meningkatkan kecepatan respons untuk klien, menghemat bandwidth.
- Praktik: Gunakan header HTTP standar seperti
Cache-Control,Expires, danETag.
4. Uniform Interface (Antarmuka Seragam)
Ini adalah batasan paling penting dalam REST. Ia mendefinisikan cara standar bagi klien untuk berinteraksi dengan server. Ada empat sub-batasan di sini:
- Identifikasi Sumber Daya (Resources): Setiap sumber daya (data atau fungsionalitas) harus dapat diidentifikasi secara unik menggunakan URI (Uniform Resource Identifier). Contoh:
/users/123. - Manipulasi Sumber Daya Melalui Representasi: Klien memanipulasi sumber daya dengan mengirimkan representasinya (misalnya JSON atau XML) dan server mengubah representasi tersebut menjadi status sumber daya.
- Self-Descriptive Messages (Pesan Mandiri): Setiap pesan harus berisi informasi yang cukup untuk memproses pesan tersebut tanpa konteks tambahan. Ini termasuk header HTTP dan media type.
- Hypermedia as the Engine of Application State (HATEOAS): Ini adalah bagian yang paling sering diabaikan. Server harus menyediakan tautan (hypermedia) dalam responsnya yang menunjukkan tindakan atau sumber daya terkait yang dapat dilakukan klien selanjutnya. Meskipun ideal secara teori, implementasi penuh HATEOAS seringkali rumit dan tidak selalu praktis untuk semua kasus.
Strategi Mendesain Sumber Daya (Resources)
Fondasi dari API RESTful yang baik adalah bagaimana Anda mendefinisikan dan mengekspos sumber daya Anda:
1. Identifikasi Noun, Bukan Verb
Sumber daya harus berupa kata benda (noun), bukan kata kerja (verb). API REST berinteraksi dengan “hal-hal” (sumber daya), bukan “tindakan” (fungsi).
- Buruk:
/getUsers,/createUser,/deleteProduct - Baik:
/users,/products,/orders
2. URL yang Jelas dan Hierarkis
Struktur URL harus logis dan mencerminkan hubungan antar sumber daya.
- Sumber Daya Koleksi: Gunakan bentuk jamak untuk koleksi sumber daya. Contoh:
/users(semua pengguna),/products(semua produk). - Sumber Daya Item: Gunakan ID unik untuk merujuk pada item spesifik dalam koleksi. Contoh:
/users/123(pengguna dengan ID 123),/products/abc. - Sumber Daya Bersarang: Gunakan hierarki untuk menunjukkan hubungan orang tua-anak. Contoh:
/users/123/orders(semua pesanan oleh pengguna 123),/products/abc/reviews(semua ulasan untuk produk abc).
3. Konsistensi dalam Penamaan
Gunakan konvensi penamaan yang konsisten (misalnya, snake_case atau camelCase) untuk nama bidang (field names) dalam JSON/XML respons. Umumnya, snake_case direkomendasikan untuk payload API.
Penggunaan Metode HTTP (Verbs) yang Tepat
Metode HTTP (juga dikenal sebagai verbs) memberi tahu server tindakan apa yang ingin dilakukan klien terhadap sumber daya. Penggunaan yang tepat sangat penting untuk antarmuka yang seragam dan mudah diprediksi.
- GET: Mengambil (membaca) sumber daya atau koleksi sumber daya. Harus idempotensi (meminta berulang kali tidak mengubah status server).
- POST: Membuat sumber daya baru pada koleksi. Tidak idempotensi (meminta berulang kali akan membuat sumber daya baru setiap kali).
- PUT: Memperbarui (mengganti sepenuhnya) sumber daya yang sudah ada atau membuat jika tidak ada. Idempotensi.
- PATCH: Memperbarui (mengubah sebagian) sumber daya yang sudah ada. Tidak idempotensi secara inheren, tetapi bisa dirancang agar mendekati idempotensi jika permintaannya dikonstruksi dengan baik.
- DELETE: Menghapus sumber daya yang sudah ada. Idempotensi.
Pentingnya Idempotensi: Operasi yang idempotensi berarti menjalankan permintaan yang sama berkali-kali akan menghasilkan status sumber daya yang sama di server seperti menjalankan permintaan itu sekali. GET, PUT, dan DELETE seharusnya bersifat idempotensi.
Manajemen Versi API (Versioning)
Seiring berkembangnya aplikasi, API Anda hampir pasti akan berubah. Manajemen versi sangat penting untuk menghindari kerusakan pada klien yang sudah ada.
Kenapa Versioning Itu Penting?
Tanpa versioning, setiap perubahan pada struktur respons, URL, atau perilaku API berisiko merusak integrasi dengan aplikasi klien yang sudah ada. Ini menciptakan “fear of change” di tim developer.
Metode Versioning yang Umum
- URI Versioning (Path Versioning):
- Contoh:
/v1/users,/v2/users - Kelebihan: Paling umum, mudah dipahami, terlihat jelas di URL.
- Kekurangan: URI yang sama dapat merujuk ke sumber daya yang berbeda di versi berbeda, bisa memecah cache.
- Contoh:
- Header Versioning:
- Contoh:
Accept: application/vnd.myapi.v1+jsonatauX-API-Version: 1 - Kelebihan: URI tetap bersih, klien bisa menentukan versi tanpa mengubah URL.
- Kekurangan: Kurang intuitif untuk browser, kurang terlihat.
- Contoh:
- Query Parameter Versioning:
- Contoh:
/users?api-version=1 - Kelebihan: Mudah diimplementasikan, mudah diuji di browser.
- Kekurangan: Query parameter sering digunakan untuk filtering, bisa jadi ambigu; tidak umum digunakan untuk versi mayor.
- Contoh:
Rekomendasi: URI Versioning (/v1/) adalah yang paling umum dan mudah diimplementasikan untuk API publik. Untuk API internal yang lebih terkontrol, header versioning bisa menjadi pilihan yang lebih bersih. Selalu rencanakan versi API sejak awal.
Penanganan Error yang Efektif
API yang baik harus berkomunikasi dengan jelas ketika terjadi kesalahan. Klien harus tahu apa yang salah dan bagaimana memperbaikinya.
1. Kode Status HTTP Semantik
Gunakan kode status HTTP yang sesuai untuk mengindikasikan jenis kesalahan.
- 2xx (Success):
200 OK,201 Created,204 No Content. - 4xx (Client Error):
400 Bad Request,401 Unauthorized,403 Forbidden,404 Not Found,429 Too Many Requests. - 5xx (Server Error):
500 Internal Server Error,503 Service Unavailable.
2. Struktur Respon Error yang Konsisten
Semua respons error harus memiliki struktur yang konsisten di seluruh API. Ini memudahkan klien untuk menguraikan dan menanganinya.
- Contoh Struktur:
{ "error": { "code": "INVALID_INPUT", "message": "Input yang diberikan tidak valid.", "details": [ { "field": "email", "message": "Format email tidak valid." }, { "field": "password", "message": "Password terlalu pendek." } ] } } - Penting: Jangan ekspos detail internal server (stack traces, konfigurasi database) dalam respons error publik karena masalah keamanan.
Autentikasi dan Otorisasi (Keamanan API)
Keamanan adalah non-negotiable dalam desain API. Klien harus diautentikasi dan diotorisasi sebelum mengakses sumber daya.
- HTTPS/SSL/TLS: Selalu gunakan HTTPS untuk mengenkripsi komunikasi antara klien dan server. Ini adalah persyaratan dasar.
- Autentikasi:
- API Keys: Sederhana, cocok untuk aplikasi yang kurang sensitif atau rate limiting.
- OAuth 2.0: Standar industri untuk otorisasi akses pihak ketiga tanpa mengekspos kredensial pengguna. Cocok untuk integrasi dengan aplikasi eksternal.
- JSON Web Tokens (JWT): Ringan dan self-contained, sering digunakan dengan OAuth 2.0 atau sebagai mekanisme autentikasi stateless sendiri.
- Otorisasi: Setelah diautentikasi, pastikan pengguna hanya dapat mengakses sumber daya yang menjadi haknya (misalnya, pengguna tidak boleh melihat data pengguna lain). Terapkan kontrol akses berbasis peran (RBAC) atau berbasis atribut (ABAC).
- Rate Limiting: Batasi jumlah permintaan yang dapat dilakukan klien dalam periode waktu tertentu untuk mencegah penyalahgunaan atau serangan DoS (Denial of Service).
Paginasi, Filtering, dan Sorting
Ketika berurusan dengan koleksi sumber daya yang besar, Anda tidak bisa mengembalikan semuanya sekaligus. Paginasi, filtering, dan sorting adalah mekanisme penting.
- Paginasi (Pagination):
- Offset/Limit:
/users?offset=0&limit=10(ambil 10 pengguna mulai dari indeks 0). - Cursor-based:
/users?after=eyJpZCI6IjEyMyIsImRhdGUiOiIyMDIzLTA1LTAxIn0=&limit=10(ambil 10 pengguna setelah kursor tertentu). Lebih performa untuk dataset besar karena tidak menghitung offset.
- Offset/Limit:
- Filtering: Izinkan klien memfilter koleksi berdasarkan kriteria tertentu.
- Contoh:
/users?status=active&role=admin,/products?category=electronics&price_gte=100.
- Contoh:
- Sorting: Izinkan klien untuk mengurutkan hasil.
- Contoh:
/users?sort_by=created_at&order=desc,/products?sort_by=price&order=asc.
- Contoh:
Dokumentasi API yang Jelas dan Otomatis
API yang tidak didokumentasikan adalah API yang hampir tidak berguna. Dokumentasi adalah kontrak antara penyedia API dan konsumen API.
- Manfaat: Mempercepat adopsi, mengurangi kebingungan, berfungsi sebagai referensi kebenaran.
- Tools: Gunakan spesifikasi seperti OpenAPI (sebelumnya Swagger) untuk mendeskripsikan API Anda. Alat seperti Swagger UI dapat secara otomatis menghasilkan dokumentasi interaktif dari spesifikasi OpenAPI Anda. Ini juga dapat digunakan untuk menghasilkan kode klien atau server (code generation).
- Contoh: Jelas, ada deskripsi untuk setiap endpoint, metode, parameter (query, path, body), contoh request dan response, dan kode status HTTP yang mungkin.
Pengalaman dan Pertimbangan Praktis
Mendesain API bukan hanya tentang mengikuti aturan, tapi juga memahami kapan harus fleksibel dan mempertimbangkan trade-off di dunia nyata.
1. Kapan Mempertimbangkan Alternatif (GraphQL, gRPC)?
Meskipun REST sangat kuat, ada situasi di mana alternatif mungkin lebih cocok. Misalnya:
- GraphQL: Jika klien butuh fleksibilitas tinggi dalam mengambil data (menghindari over-fetching atau under-fetching), atau jika Anda memiliki struktur data yang kompleks dengan banyak relasi, GraphQL bisa menjadi pilihan yang lebih baik. Dalam proyek dengan banyak jenis klien yang membutuhkan subset data yang berbeda, GraphQL sangat membantu.
- gRPC: Untuk komunikasi microservices ke microservices berkinerja tinggi, gRPC dengan Protocol Buffers menawarkan performa dan kontrak yang ketat. Ini umum digunakan di lingkungan internal atau aplikasi yang sangat butuh latensi rendah.
2. Konsistensi Adalah Kunci
Dari pengalaman saya, salah satu aspek terpenting dalam desain API adalah konsistensi. Konsisten dalam penamaan URL, format payload, penanganan error, dan metode autentikasi akan membuat API jauh lebih mudah digunakan dan dikelola.
3. Performance vs Simplicity
Terkadang, mengoptimalkan setiap aspek API untuk performa ekstrem bisa membuat desainnya menjadi terlalu rumit. Temukan keseimbangan yang tepat. Untuk sebagian besar aplikasi, API yang jelas dan konsisten dengan performa “cukup baik” akan lebih berharga daripada API yang super cepat tapi sulit dipahami.
4. Testing API dengan Serius
Desain API yang baik tidak berarti apa-apa tanpa pengujian yang memadai. Tulis unit test, integration test, dan end-to-end test untuk API Anda. Gunakan tools seperti Postman atau Newman untuk mengotomatisasi pengujian API. Ini membantu memastikan API Anda berfungsi seperti yang diharapkan dan tidak ada regresi saat ada perubahan.
5. Monitoring API
Setelah API Anda live, monitor performanya, tingkat kesalahan, dan penggunaan. Alat monitoring dapat membantu Anda mengidentifikasi masalah lebih awal, memahami pola penggunaan, dan merencanakan peningkatan kapasitas.
Masalah yang Sering Terjadi (dan Solusinya)
Dalam praktik pengembangan, ada beberapa kesalahan umum dalam mendesain REST API yang sering saya lihat dan bagaimana menghindarinya:
Masalah 1: Menggunakan Verb (Kata Kerja) di URL
- Gejala: URI seperti
/getUsers,/updateOrder,/deleteProduct. Ini melanggar prinsip desain RESTful yang berfokus pada sumber daya (kata benda). - Penyebab: Kebiasaan berpikir dalam fungsi/metode daripada sumber daya; kurangnya pemahaman tentang perbedaan antara URI dan metode HTTP.
- Solusi: Ubah URI menjadi representasi sumber daya (kata benda jamak atau item spesifik). Gunakan metode HTTP (GET, POST, PUT, DELETE) untuk mendefinisikan tindakan.
- Contoh Solusi:
GET /users(untuk mengambil semua pengguna)POST /orders(untuk membuat pesanan baru)DELETE /products/{id}(untuk menghapus produk)
Masalah 2: Respon Error Tidak Konsisten
- Gejala: Setiap endpoint mengembalikan struktur error yang berbeda (misalnya, satu endpoint mengembalikan array string, yang lain objek dengan pesan error). Ini menyulitkan klien untuk menangani kesalahan secara seragam.
- Penyebab: Kurangnya standar global yang ditetapkan dan ditegakkan di tim pengembangan, atau setiap developer membuat format error sendiri.
- Solusi: Tetapkan format respons error standar di seluruh API Anda sejak awal. Gunakan objek JSON yang konsisten dengan kode error, pesan, dan detail opsional.
- Contoh Solusi: Terapkan satu middleware atau fungsi helper untuk menangani semua respons error dan memastikan formatnya seragam, seperti contoh yang telah diberikan di bagian penanganan error.
Masalah 3: Tidak Ada Versi API Sejak Awal
- Gejala: Mengubah API (misalnya, menambahkan atau menghapus field, mengubah struktur respons) secara langsung berdampak pada klien yang sudah ada dan berpotensi merusak integrasi mereka.
- Penyebab: Menganggap API tidak akan banyak berubah di awal proyek, atau mengabaikan kebutuhan evolusi.
- Solusi: Terapkan versi API (misalnya,
/v1/di URL) sejak API pertama kali diluncurkan. Ini memberikan jalur yang jelas untuk perubahan di masa depan tanpa harus memecah klien yang ada.- Contoh Solusi: Bahkan jika Anda yakin tidak akan ada perubahan besar, mulai dengan
/v1/users. Jika Anda perlu membuat perubahan yang merusak, Anda dapat meluncurkan/v2/usersdan memberi waktu bagi klien untuk bermigrasi.
- Contoh Solusi: Bahkan jika Anda yakin tidak akan ada perubahan besar, mulai dengan
Masalah 4: API Tidak Stateless
- Gejala: Server menyimpan informasi sesi klien di antara permintaan, misalnya, mengharuskan klien melakukan permintaan A sebelum permintaan B dapat berhasil. Ini membatasi skalabilitas dan ketahanan.
- Penyebab: Desain yang kurang mempertimbangkan batasan stateless dari REST, atau upaya untuk “menghemat” pengiriman data di setiap permintaan.
- Solusi: Pastikan setiap permintaan berisi semua informasi yang diperlukan oleh server untuk memprosesnya. Gunakan token autentikasi (misalnya JWT) yang dikirim di setiap permintaan daripada sesi server.
- Contoh Solusi: Jika Anda memiliki proses multi-langkah (misalnya, checkout), setiap langkah harus menyertakan semua data yang relevan dari langkah sebelumnya atau mengandalkan ID unik yang dikembalikan server pada langkah pertama.
FAQ
Apa itu Idempotency dalam Konteks REST API?
Idempotency berarti bahwa melakukan permintaan yang sama berulang kali akan memiliki efek yang sama di server seperti melakukannya hanya sekali. Misalnya, permintaan GET selalu idempotensi. Permintaan DELETE juga idempotensi; mencoba menghapus sumber daya yang sudah dihapus tidak akan mengubah status server lebih lanjut. PUT juga idempotensi karena Anda mengganti seluruh sumber daya. POST tidak idempotensi karena setiap kali Anda mengirimkan permintaan POST yang sama, Anda akan membuat sumber daya baru.
Kapan Saya Harus Menggunakan PUT vs PATCH?
Gunakan PUT ketika Anda ingin mengganti sepenuhnya representasi sumber daya yang sudah ada dengan yang baru. Jika Anda mengirim PUT ke /users/123, semua field pengguna 123 akan diganti dengan apa yang Anda kirimkan. Gunakan PATCH ketika Anda hanya ingin mengubah sebagian dari sumber daya. Misalnya, jika Anda hanya ingin mengubah alamat email pengguna, Anda dapat mengirim permintaan PATCH hanya dengan field email yang diperbarui, tanpa perlu mengirimkan semua field lainnya.
Haruskah Saya Selalu Mengimplementasikan HATEOAS?
Meskipun HATEOAS adalah bagian integral dari prinsip REST, implementasi penuhnya seringkali rumit dan tidak selalu praktis untuk semua kasus penggunaan, terutama untuk API internal atau API yang memiliki klien yang sangat spesifik. Untuk sebagian besar API modern, terutama yang mengandalkan dokumentasi yang kuat (seperti OpenAPI), HATEOAS tidak selalu diterapkan secara ketat. Namun, memahami konsepnya tetap penting untuk mendesain API yang berorientasi pada sumber daya dan terhubung.
Berapa Banyak Versi API yang Ideal?
Tidak ada angka ideal pasti, tetapi tujuan utamanya adalah menjaga versi minimal yang aktif. Idealnya, Anda hanya memiliki dua versi yang didukung pada satu waktu: versi saat ini (misalnya v2) dan versi sebelumnya (v1) untuk masa transisi klien. Jika Anda mulai memiliki v3, v4, v5 secara bersamaan, ini bisa menjadi beban pemeliharaan yang sangat besar. Rencanakan untuk menghentikan dukungan (deprecate) versi lama secara bertahap setelah memberi waktu yang cukup bagi klien untuk bermigrasi.
Kesimpulan
Mendesain REST API yang mudah dikembangkan dan skalabel adalah investasi jangka panjang untuk setiap proyek software. Ini bukan sekadar tentang membuat endpoint yang “bekerja”, tetapi tentang menciptakan antarmuka yang intuitif, tangguh, aman, dan mudah berevolusi. Dengan mengikuti prinsip-prinsip REST, menggunakan metode HTTP dengan benar, mengelola versi, menangani error secara konsisten, serta tidak melupakan aspek keamanan dan dokumentasi, Anda akan membangun API yang disukai developer dan mampu bertahan dalam ujian waktu.
Ingat, API yang baik mencerminkan pemahaman mendalam tentang kebutuhan pengguna dan kendala sistem. Lakukan iterative development, kumpulkan feedback, dan selalu berusaha untuk meningkatkan desain API Anda. Pada akhirnya, API yang terawat dengan baik akan menjadi aset berharga yang mendorong inovasi dan efisiensi dalam ekosistem aplikasi Anda.
TAGS: REST API, API Design, Web Development, Software Engineering, Backend, Best Practices, Scalability, Maintainability, Developer Productivity
Baca Juga
 Memahami Konteks Model di Laravel untuk Dokumentasi Efektif (Bukan ‘MCP’ Resmi, Tapi Filosofinya Vital)
 Panduan Lengkap: Cara Install Laravel Terbaru di Windows untuk Developer Modern
 Panduan Lengkap: Cara Membuat Authentication JWT di Express.js untuk API Aman
Map vs Object: Kapan Sebaiknya Menggunakan Masing-Masing di JavaScript? Panduan Lengkap Developer Modern